چرا ایمیل هاست لینوکس به Spam میرود؟ راهنمای SPF، DKIM و DMARC
علت رفتن ایمیل هاست لینوکس به Spam را با بررسی SPF، DKIM، DMARC، همترازی دامنه، PTR و اعتبار فرستنده پیدا کنید و تحویلپذیری را اصولی بهبود دهید.
اگر ایمیل دامنه شما از هاست لینوکس ارسال میشود اما به پوشه Spam میرود، اولین پاسخ این نیست که «هاست خراب است» یا باید فوراً سرویس را عوض کنید. تحویلپذیری ایمیل نتیجه یک زنجیره است: سرور مجاز باید درست معرفی شود، پیام باید امضای معتبر داشته باشد، دامنه فرستنده با نتایج احراز هویت همتراز باشد، DNS و PTR سازگار باشند، محتوا و الگوی ارسال طبیعی بماند و اعتبار IP و دامنه آسیب ندیده باشد. در این راهنما، این زنجیره را از SPF و DKIM تا DMARC، هدر پیام، خطاهای SMTP و اعتبار فرستنده مرحلهبهمرحله بررسی میکنیم تا علت واقعی را پیش از هر تغییر پرریسک پیدا کنید.
هدف مقاله «تضمین Inbox» نیست؛ هیچ ارائهدهندهای نمیتواند تصمیم فیلتر هر گیرنده را تضمین کند. هدف این است که خطاهای قابلکنترل را حذف کنید، شواهد فنی جمع کنید و بر اساس داده تصمیم بگیرید. اگر هنوز صندوق ایمیل دامنه را نساختهاید، ابتدا راهنمای ساخت ایمیل در سیپنل را ببینید؛ سپس برای عیبیابی تحویل، همین مسیر را ادامه دهید.
فهرست مطالب
- پاسخ سریع: چرا ایمیل به Spam میرود؟
- زنجیره تحویل ایمیل چگونه کار میکند؟
- خواندن هدر و نتیجه احراز هویت
- SPF چیست و چطور بررسی میشود؟
- DKIM چیست و چرا امضا میشکند؟
- DMARC، همترازی و گزارشها
- DNS، PTR و اعتبار فرستنده
- محتوا، فهرست گیرندگان و الگوی ارسال
- فرایند عیبیابی عملی
- چکلیست انتخاب هاست لینوکس برای ایمیل
پاسخ سریع: چرا ایمیل هاست لینوکس به Spam میرود؟
رایجترین علتها را میتوان در پنج گروه قرار داد: احراز هویت ناقص، ناهمترازی دامنه، مشکل DNS یا مسیر شبکه، اعتبار ضعیف فرستنده و رفتار نامناسب ارسال. ممکن است SPF شما Pass شود اما DMARC شکست بخورد؛ زیرا دامنهای که SPF برای آن بررسی شده با دامنه قابلمشاهده در بخش From یکی نیست. ممکن است DKIM معتبر باشد اما پیامهای حجیم و ناگهانی از دامنهای بدون سابقه ارسال شوند. همچنین احتمال دارد همه رکوردها درست باشند، ولی یک فرم آلوده یا رمز عبور افشاشده از همان حساب ایمیل انبوه بفرستد و اعتبار را تخریب کند.
| نشانه | احتمال اصلی | اولین مدرک برای بررسی | اقدام کمریسک |
|---|---|---|---|
| SPF=fail | فرستنده در SPF مجاز نیست یا رکورد اشتباه است | Authentication-Results و Return-Path | فهرست همه سرویسهای ارسال و رکورد TXT فعلی را تطبیق دهید |
| DKIM=fail | کلید، selector یا محتوای امضاشده مشکل دارد | هدر DKIM-Signature و دامنه d= | کلید عمومی DNS و امضای خروجی را بررسی کنید |
| DMARC=fail با SPF/DKIM pass | دامنهها همتراز نیستند | From، smtp.mailfrom و header.d | حداقل یکی از مسیرهای SPF یا DKIM را با From همتراز کنید |
| همه Pass اما Spam | اعتبار، محتوا، شکایت یا الگوی ارسال | هدر کامل، خطاها، شکایت و نرخ برگشت | حجم را کنترل و منبع ارسال ناخواسته را پیدا کنید |
| Reject یا Deferred | خطای سیاست، DNS، نرخ یا اعتبار | کد و متن کامل پاسخ SMTP | بهجای ارسال مکرر، همان کد را تحلیل کنید |
عبور از SPF، DKIM و DMARC شرط مهم تحویل سالم است، اما بهتنهایی تضمین نمیکند پیام وارد Inbox شود؛ فیلتر گیرنده علاوه بر احراز هویت، اعتبار، رفتار و کیفیت پیام را نیز ارزیابی میکند.
زنجیره تحویل ایمیل از هاست لینوکس تا گیرنده
برای رفع اسپم ایمیل هاست لینوکس باید ابتدا بازیگران مسیر را بشناسید. برنامه سایت، وبمیل یا نرمافزار کاربر پیام را به یک سرور ارسال تحویل میدهد. سرور، گیرنده را از طریق DNS پیدا میکند و با SMTP به سرور مقصد متصل میشود. مقصد در همان لحظه میتواند رکوردهای DNS، IP، PTR، SPF، امضای DKIM، سیاست DMARC، سابقه فرستنده و ویژگیهای پیام را ارزیابی کند. نتیجه ممکن است پذیرش، رد دائمی، تعویق موقت یا پذیرش همراه با قرار دادن در Spam باشد.
سه هویت که معمولاً با هم اشتباه گرفته میشوند
From قابلمشاهده همان آدرسی است که کاربر در نرمافزار ایمیل میبیند. Envelope From یا Return-Path برای مدیریت برگشتها و بررسی SPF اهمیت دارد. دامنه امضاکننده DKIM در پارامتر d= امضا دیده میشود. این سه هویت میتوانند متفاوت باشند، اما DMARC میخواهد دامنه From با دامنه معتبر SPF یا DKIM همتراز باشد. بنابراین دیدن عبارت SPF=pass بدون مقایسه دامنهها کافی نیست.
پذیرش SMTP با قرارگیری در Inbox یکسان نیست
کد موفق SMTP فقط نشان میدهد سرور مقصد پیام را پذیرفته است. تصمیم پوشه ممکن است بعداً و در لایه فیلتر محتوا گرفته شود. از طرف دیگر، خطای 4xx معمولاً تعویق موقت و خطای 5xx غالباً رد دائمی است، اما متن همراه کد برای تشخیص مهمتر از حفظ کردن عددهاست. اگر کنترلپنل گزارش تحویل دارد، زمان، فرستنده، گیرنده، شناسه پیام، روتر، نتیجه و متن پاسخ مقصد را کنار هم نگه دارید.
چرا ارسال PHP mail با SMTP احرازشده فرق دارد؟
بعضی سایتها پیام را مستقیماً از پردازه وب تحویل سرویس محلی میدهند و بعضی با نام کاربری، رمز عبور و SMTP مشخص ارسال میکنند. روش دوم معمولاً هویت فرستنده و لاگ قابلردیابیتری ایجاد میکند، اما خود SMTP احرازشده نیز تنظیم نادرست DNS یا اعتبار بد را درمان نمیکند. در وردپرس یا فروشگاه، آدرس From را روی دامنه خود قرار دهید، ارسال آزمایشی را ثبت کنید و از جعل آدرس عمومیِ سرویسهای دیگر پرهیز کنید.
مهمترین ابزار عیبیابی: هدر کامل ایمیل
اسکرینشات پوشه Spam یا متن «ایمیل نرسید» برای تحلیل کافی نیست. نسخه اصلی پیام، گزینههایی مانند Show original، View source یا View headers دارد. نام گزینه بسته به سرویس گیرنده فرق میکند، اما هدف یکسان است: مشاهده مسیر Received، نتیجه Authentication-Results، Return-Path، Message-ID، امضای DKIM و زمانها. پیش از اشتراکگذاری هدر با پشتیبانی، آدرس گیرندگان و شناسههای حساس را در صورت نیاز حذف کنید؛ ولی دامنهها، IPهای مسیر، نتیجه احراز هویت و کد خطا را باقی بگذارید.
Authentication-Results را چگونه بخوانیم؟
این هدر معمولاً نتیجههایی مانند spf=pass، dkim=pass و dmarc=pass را همراه با دامنههای مرتبط نشان میدهد. نتیجههای neutral، softfail، temperror یا permerror هر کدام مفهوم جداگانه دارند. برای مثال، permerror میتواند از ساختار نامعتبر یا محدودیتهای ارزیابی SPF ناشی شود و temperror ممکن است به مشکل موقت DNS اشاره کند. یک خط را جدا از بقیه تفسیر نکنید؛ گیرندهای که نتیجه را ثبت کرده و دامنهای که ارزیابی شده باید مشخص باشد.
Received؛ بازسازی مسیر واقعی پیام
هر سرور معمولاً یک خط Received به بالای زنجیره اضافه میکند. برای فهم مسیر، این خطوط را از پایین به بالا بخوانید. اختلاف زمانی غیرعادی میان دو مرحله میتواند محل تأخیر را نشان دهد. نام میزبان معرفیشده، IP اتصال و TLS نیز سرنخ میدهند. با این حال، خطوطی که پیش از ورود به زیرساخت مورداعتماد افزوده شدهاند الزاماً قابلاعتماد نیستند؛ تمرکز را روی بخشهای ثبتشده توسط سرورهای واقعی مسیر قرار دهید.
یک نمونه تحلیل کوتاه
فرض کنید From برابر sales@example.com است، SPF برای bounce.vendor.example Pass میشود و DKIM با d=example.com Pass است. در این حالت مسیر DKIM میتواند DMARC را عبور دهد، چون دامنه امضا با From همتراز است؛ همتراز نبودن Envelope From الزاماً باعث شکست DMARC نمیشود. حال اگر DKIM بشکند، SPF پاسِ دامنهای نامرتبط بهتنهایی کافی نیست و DMARC احتمالاً Fail خواهد شد.

SPF چیست و خطاهای آن را چگونه پیدا کنیم؟
SPF یا Sender Policy Framework به مالک دامنه اجازه میدهد میزبانهایی را که مجازند با هویت آن دامنه در SMTP ارسال کنند، در DNS معرفی کند. گیرنده رکورد TXT را میخواند و IP متصلشونده را با سازوکارهای رکورد میسنجد. SPF محتوای پیام را امضا نمیکند و مستقیماً From قابلمشاهده را اعتبارسنجی نمیکند؛ به همین دلیل DMARC برای پیوند دادن نتیجه با From به مفهوم همترازی نیاز دارد.
اشتباه اول: ساخت چند رکورد SPF مستقل
وقتی هم هاست، هم سرویس خبرنامه و هم یک سامانه تراکنشی ارسال میکنند، بعضی مدیران برای هر کدام یک TXT جدا با v=spf1 میسازند. این کار معمولاً ارزیابی را مبهم یا نامعتبر میکند. سیاستها باید در یک رکورد معتبر ادغام شوند، اما ادغام کورکورانه نیز خطر دارد: هر include باید ضروری و تحت کنترل باشد. قبل از تغییر، فهرست واقعی فرستندگان را از لاگها، تنظیمات برنامهها و قرارداد سرویسهای ثالث استخراج کنید.
اشتباه دوم: مجاز کردن بیش از حد
هدف SPF تعریف دقیق منابع مجاز است، نه باز گذاشتن در برای هر فرستنده احتمالی. افزودن IPهای قدیمی، includeهای بلااستفاده یا بازههای بزرگ سطح سوءاستفاده را افزایش میدهد. در مقابل، استفاده عجولانه از سیاست سختگیرانه بدون شناسایی همه فرستندگان قانونی میتواند پیامهای سالم را Fail کند. تغییر را مرحلهای انجام دهید، هر مسیر ارسال را تست کنید و پس از تثبیت، موارد منسوخ را حذف کنید.
محدودیت جستوجوی DNS و زنجیره include
سازوکارهایی مانند include، a، mx و redirect میتوانند جستوجوی DNS ایجاد کنند. زنجیرههای طولانی و تو در تو ممکن است ارزیابی را با خطای دائمی روبهرو کنند. راهحل این نیست که رکورد را بهصورت حدسی کوتاه کنید؛ ابتدا ابزار تحلیل را برای دیدن مسیرهای واقعی استفاده کنید، سپس سرویسهای بلااستفاده را حذف و معماری ارسال را ساده کنید. IPهای ثابت را فقط وقتی مستقیماً تحت کنترل شما هستند و تغییرشان مدیریت میشود، بهدرستی ثبت کنید.
چه زمانی include ضروری است؟
وقتی ارائهدهنده ثالث مجموعهای از IPهای متغیر را مدیریت میکند و در مستندات رسمی خود include مشخصی داده است، استفاده از همان سازوکار منطقی است. رکورد را از مقالههای پراکنده کپی نکنید؛ مقدار رسمی همان سرویس را بگیرید. اگر سرویس دیگر استفاده نمیشود، include آن را نگه ندارید. هر مجوز باید مالک، دلیل و تاریخ بازبینی داشته باشد.
نکته عملی برای دامنهای با چند فرستنده
یک جدول داخلی بسازید: «نوع پیام، سامانه تولیدکننده، سرور تحویل، Envelope From، دامنه DKIM و مسئول فنی». این جدول کوچک هنگام تغییر هاست، افزودن خبرنامه یا تعویض SMTP از رکوردهای فراموششده جلوگیری میکند. اگر تیمی نمیداند یک include متعلق به کدام سرویس است، آن را بیدرنگ حذف نکنید؛ ابتدا در لاگ و تنظیمات برنامهها رد آن را پیدا کنید.

DKIM چیست و چرا امضای ایمیل نامعتبر میشود؟
DKIM یا DomainKeys Identified Mail بخشی از هدر و بدنه را با کلید خصوصی امضا میکند. گیرنده کلید عمومی را با selector و دامنه موجود در امضا از DNS میگیرد و بررسی میکند پیام امضاشده در مسیر تغییر نامعتبر نداشته است. DKIM رمزگذاری پیام نیست و محتوا را مخفی نمیکند؛ هدف آن اثبات مسئولیت دامنه امضاکننده و سنجش یکپارچگی بخشهای امضاشده است.
selector، دامنه d و کلید عمومی
در هدر DKIM-Signature معمولاً s= selector و d= دامنه امضاکننده را میبینید. گیرنده از ترکیب این دو، رکورد DNS کلید عمومی را پیدا میکند. اگر selector اشتباه باشد، رکورد حذف شده باشد، DNS هنوز به مقصد درست اشاره نکند یا سرور با کلید خصوصی متفاوت امضا کند، اعتبارسنجی شکست میخورد. هنگام چرخش کلید، رکورد قدیمی را پیش از خروج همه پیامهای در صف حذف نکنید.
تغییر پیام در مسیر چگونه DKIM را میشکند؟
افزودن پاورقی، بازنویسی موضوع، تغییر برخی هدرهای امضاشده، تغییر encoding یا دستکاری بدنه توسط درگاه میتواند امضا را نامعتبر کند. همه تغییرها الزاماً باعث شکست نمیشوند؛ این موضوع به canonicalization و فهرست هدرهای امضاشده بستگی دارد. اگر پیام مستقیم Pass و همان پیام پس از فوروارد یا عبور از سامانهای خاص Fail میشود، دو هدر را مقایسه و نقطه تغییر را پیدا کنید.
چرخش کلید DKIM بدون قطع ارسال
برای چرخش امن، selector جدید بسازید، کلید عمومی آن را در DNS منتشر و از قابلخواندن بودن رکورد مطمئن شوید؛ سپس امضاکننده را به کلید جدید منتقل کنید. کلید قبلی را مدتی نگه دارید تا پیامهای صف یا تأخیردار همچنان قابلاعتبارسنجی باشند. کلید خصوصی را هرگز در تیکت عمومی، مخزن کد یا رکورد DNS قرار ندهید. DNS فقط کلید عمومی را در خود دارد.
اگر ایمیل سایت DKIM ندارد چه کنیم؟
ابتدا تعیین کنید پیام واقعاً از کدام مسیر خارج میشود. ممکن است وبمیل با DKIM امضا شود اما برنامه سایت از مسیر دیگری تحویل دهد. From، Return-Path، Received و DKIM-Signature دو پیام را مقایسه کنید. سپس برنامه را به SMTP احرازشده و موردتأیید منتقل کنید یا تنظیم امضای مسیر واقعی را با مدیر سرویس بررسی کنید. تغییر افزونه بهتنهایی بدون شناخت مسیر کافی نیست.
DMARC چیست؟ همترازی، سیاست و گزارشدهی
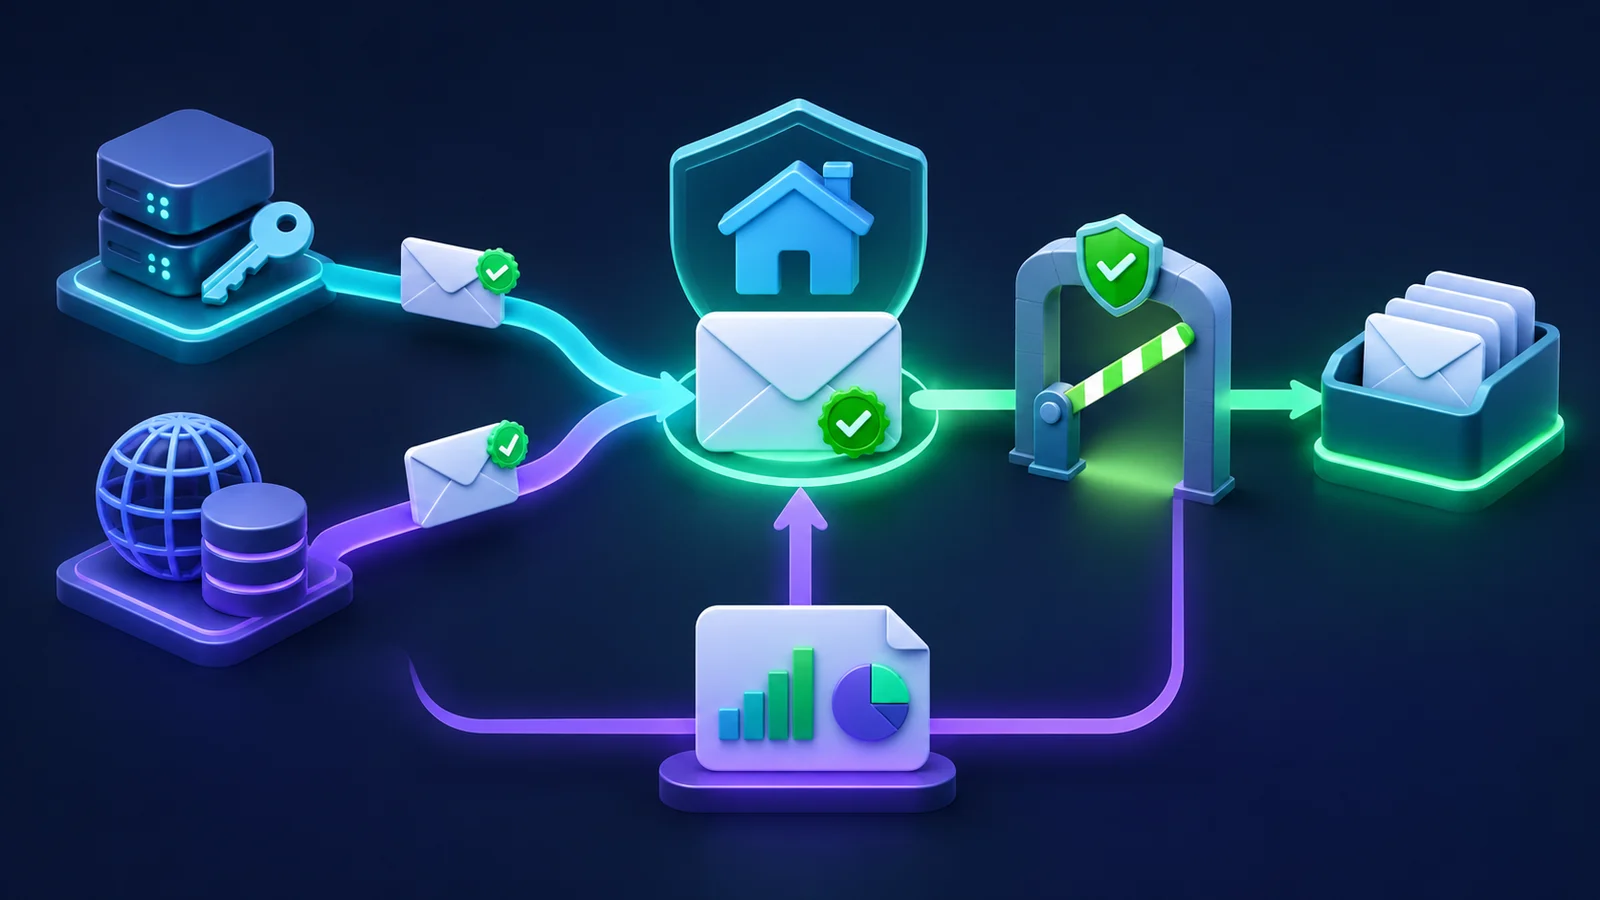
DMARC نتیجه SPF و DKIM را با دامنه From پیوند میدهد و به مالک دامنه امکان میدهد سیاست رسیدگی و مقصد گزارش را اعلام کند. برای Pass شدن DMARC لازم نیست همیشه هر دو سازوکار Pass و aligned باشند؛ کافی است دستکم یکی از مسیرهای SPF یا DKIM هم معتبر و هم با From همتراز باشد. با این حال، داشتن هر دو مسیر درست تابآوری بیشتری در برابر تغییرات و فوروارد ایجاد میکند.
تفاوت p=none، quarantine و reject
p=none معمولاً برای مشاهده و جمعآوری گزارش بدون درخواست اجرای محدودیت استفاده میشود. quarantine از گیرنده میخواهد پیام نامعتبر را مشکوک تلقی کند و reject درخواست رد کردن را بیان میکند. انتخاب سیاست سختگیرانه پیش از شناخت همه منابع ارسال میتواند پیامهای قانونی را آسیب بزند. رویکرد بهتر این است که ابتدا گزارشها را بخوانید، منابع را همتراز کنید، زیر دامنهها و سرویسهای ثالث را بشناسید و سپس سیاست را مرحلهای تقویت کنید.
همترازی relaxed و strict
در حالت relaxed، دامنههای همخانواده سازمانی میتوانند همتراز محسوب شوند؛ در حالت strict تطابق دقیقتری لازم است. سختگیری بیشتر الزاماً برای هر سازمان بهتر نیست. معماری زیر دامنه، سرویس خبرنامه، سامانه پشتیبانی و دامنه Return-Path باید پیش از انتخاب بررسی شود. تنظیم adkim و aspf بدون فهم مسیر واقعی میتواند DMARC را بیدلیل بشکند.
گزارش تجمیعی DMARC چه چیزی نشان میدهد؟
گزارش تجمیعی معمولاً تصویری از IPهای فرستنده، حجم پیام، نتیجه SPF/DKIM و همترازی ارائه میدهد. این گزارش متن ایمیل کاربران نیست، اما میتواند منابع ناشناخته، تنظیم فراموششده یا جعل دامنه را آشکار کند. فایلها برای انسان خوانا نیستند و بهتر است با ابزار تحلیل امن پردازش شوند. مقصد دریافت گزارش باید ظرفیت، سیاست نگهداری و دسترسی کنترلشده داشته باشد.
از گزارش تا اقدام اصلاحی
هر منبع را در یکی از سه گروه قرار دهید: قانونی و همتراز، قانونی اما ناقص، یا ناشناخته و غیرمجاز. برای گروه دوم مالک داخلی و برنامه اصلاح تعیین کنید. گروه سوم را صرفاً با افزودن به SPF «حل» نکنید؛ ابتدا احتمال سوءاستفاده، رمز افشاشده یا جعل را بسنجید. بعد از اصلاح، چند چرخه گزارش را مقایسه کنید و تنها بر اساس یک روز نتیجه نگیرید.
فراتر از SPF و DKIM: DNS، PTR و اعتبار فرستنده
احراز هویت صحیح فقط یک بخش از تحویلپذیری است. گیرنده میتواند سازگاری نام میزبان و IP، reverse DNS، TLS، قالب پیام، سابقه شکایت، نرخ برگشت و الگوی حجم را نیز بسنجد. راهنمای رسمی Gmail برای فرستندگان بر احراز هویت، DNS مستقیم و معکوس معتبر، TLS، قالب استاندارد و کنترل نرخ Spam تأکید میکند. بنابراین رکوردهای Pass را پایان بررسی ندانید.
PTR یا reverse DNS چیست؟
رکورد A نام میزبان را به IP میرساند و PTR مسیر معکوس را از IP به نام میزبان فراهم میکند. برای IP خروجی ایمیل، سازگاری منطقی میان این دو و نام معرفیشده سرور اهمیت دارد. مالک دامنه همیشه اختیار تغییر PTR را ندارد؛ این رکورد معمولاً نزد مالک IP یا ارائهدهنده زیرساخت مدیریت میشود. در هاست اشتراکی، برای تغییر حدسی PTR اقدام نکنید و نتیجه هدر و خطای مقصد را برای پشتیبانی بفرستید.
IP اشتراکی و IP اختصاصی؛ پاسخ همیشه یکسان نیست
IP اختصاصی کنترل بیشتری میدهد، اما بدون حجم و رفتار سالم ممکن است اعتبار اولیه یا ضعیف داشته باشد. IP اشتراکی میتواند از مدیریت متمرکز و سابقه خوب بهره ببرد، ولی رفتار سایر فرستندگان نیز اهمیت پیدا میکند. برای سایت کمحجم، صرفاً اختصاصی بودن IP تضمین کیفیت نیست. معیار بهتر، مدیریت سوءاستفاده، لاگ قابلپیگیری، سیاست محدودسازی، احراز هویت درست و پاسخگویی فنی است.
Blocklist را چگونه تفسیر کنیم؟
وجود IP در یک فهرست باید با اثر واقعی بر گیرندگان شما سنجیده شود. نام فهرست، دامنه پوشش، زمان ثبت، دلیل، شواهد ارسال و شرایط خروج را بررسی کنید. پرداخت فوری به سایتهای ناشناس یا تغییر پیدرپی IP میتواند مشکل را پنهان کند. اگر منشأ ارسال ناخواسته، رمز ضعیف یا فرم آلوده باقی بماند، IP جدید نیز دوباره آسیب میبیند.
اعتبار دامنه و ثبات هویت
دامنهای که ناگهان حجم زیادی میفرستد، آدرس From خود را مرتب عوض میکند یا پیامهای تراکنشی و تبلیغاتی را مخلوط میکند، سیگنالهای مبهم ایجاد میکند. هویتهای روشن بسازید: رسید خرید، اعلان حساب و خبرنامه هر کدام مسیر، مخاطب و الگوی خود را داشته باشند. این تفکیک به عیبیابی، لغو اشتراک و حفاظت از پیامهای حیاتی کمک میکند.
محتوا و رفتار ارسال؛ وقتی همه رکوردها Pass هستند
اگر SPF، DKIM و DMARC درستاند اما پیام به Spam میرود، رفتار را بررسی کنید. ارسال به فهرست خریداریشده، نبود رضایت روشن، آدرسهای غیرفعال، افزایش ناگهانی حجم، شکایت کاربران، لینکهای مشکوک، دامنههای کوتاهکننده ناشناس و محتوای فریبنده همگی میتوانند اثر بگذارند. یک کلمه خاص معمولاً بهتنهایی عامل قطعی نیست؛ فیلترها مجموعهای از سیگنالها را میبینند.
پیام تراکنشی را از تبلیغاتی جدا کنید
رسید سفارش، بازیابی رمز و هشدار امنیتی باید کوتاه، قابلتشخیص و مرتبط با اقدام کاربر باشند. افزودن تبلیغات سنگین به پیام تراکنشی میتواند تعامل و طبقهبندی را تغییر دهد. برای پیام بازاریابی، رضایت، هویت فرستنده و مسیر لغو اشتراک را شفاف نگه دارید. اگر حجم انبوه دارید، الزامات ارائهدهندگان بزرگ درباره احراز هویت و لغو اشتراک را بهروز دنبال کنید.
نرخ برگشت و پاکیزگی فهرست
ارسال مکرر به نشانیهای نامعتبر نشان میدهد فهرست نگهداری نمیشود. برگشت دائمی را از موقت جدا کنید، آدرسهای سختبرگشتی را دوباره هدف نگیرید و فرم عضویت را در برابر ورودی جعلی محافظت کنید. برای خبرنامه، تأیید دو مرحلهای میتواند کیفیت فهرست را بالا ببرد. هدف صرفاً کاهش عدد Bounce نیست؛ باید مطمئن شوید مخاطب واقعی و منتظر پیام است.
گرمسازی یعنی رفتار قابلپیشبینی، نه ترفند
اگر دامنه یا مسیر ارسال تازه است، حجم را مطابق مخاطبان واقعی و ظرفیت پاسخگویی افزایش دهید. ارسال مصنوعی به حسابهای خودی برای ساخت تعامل، خرید فهرست یا جهش ناگهانی راهحل پایدار نیست. پیامهای ضروری را ابتدا برای کاربران فعال و رضایتدادهشده بفرستید، خطاها را پایش کنید و پیش از افزایش حجم، مشکلات احراز هویت و برگشت را حل کنید.

فرایند گامبهگام رفع اسپم ایمیل هاست لینوکس
گام ۱: دامنه، نوع پیام و مسیر ارسال را ثبت کنید
یک پیام مشخص انتخاب کنید و بنویسید از کدام برنامه، حساب، دامنه و SMTP ارسال شده است. پیام تراکنشی، شخصی یا بازاریابی بودن را مشخص کنید. زمان دقیق، گیرنده، Message-ID و نتیجه را نگه دارید. عیبیابی همزمان چند پیام و چند سرویس، شواهد را مخلوط میکند.
گام ۲: پیام آزمایشی کنترلشده بفرستید
یک متن ساده، موضوع روشن و یک گیرنده در هر سرویس مقصد انتخاب کنید. همان پیام را از وبمیل و از برنامه سایت بفرستید. اگر وبمیل سالم و برنامه مشکلدار است، تفاوت مسیر، From و امضا اهمیت دارد. اگر هر دو مشکل دارند، DNS، سرور خروجی و اعتبار را جلوتر بررسی کنید. از ارسال دهها تست مشابه خودداری کنید؛ تکرار بیهدف میتواند نرخ را بدتر کند.
گام ۳: هدر کامل و کد SMTP را ذخیره کنید
برای پیام پذیرفتهشده، هدر کامل مقصد را بگیرید. برای پیام رد یا Deferred، متن کامل پاسخ را از گزارش تحویل بردارید. عبارت عمومی «ارسال ناموفق» کافی نیست. اگر خطا URL راهنما یا شناسه سیاست دارد، آن را نیز نگه دارید. تاریخ و منطقه زمانی را بنویسید تا لاگ سرور دقیقتر پیدا شود.
گام ۴: SPF، DKIM و DMARC را با دامنهها تطبیق دهید
- دامنه From قابلمشاهده چیست؟
- SPF برای کدام smtp.mailfrom یا HELO ارزیابی شده است؟
- DKIM با کدام دامنه d= و selector امضا شده است؟
- کدام مسیر DMARC را Pass کرده و آیا همتراز است؟
- آیا رکورد DNS از resolverهای مستقل یکسان دیده میشود؟
- آیا رکورد تکراری، ناقص یا دارای سرویس منسوخ است؟
گام ۵: DNS مستقیم و معکوس را بررسی کنید
IP خروجی واقعی را از هدر یا لاگ پیدا کنید، نه از IP بازدید سایت. سپس PTR، A/AAAA و نام میزبان معرفیشده را مقایسه کنید. اگر IP در اختیار سرویس میزبانی است، اطلاعات را برای پشتیبانی بفرستید؛ رکورد ساختگی روی DNS دامنه جای PTR واقعی را نمیگیرد. همچنین وجود MX درست برای دریافت با هویت سالمِ ارسال یک مسئله یکسان نیست، هرچند هر دو باید درست باشند.
گام ۶: حساب آلوده یا اسکریپت سوءاستفادهشده را رد کنید
صف ارسال، گزارش ورود، تغییرات فایل، افزونهها، فرمها و حجم خروجی را بررسی کنید. اگر ارسال ناشناخته میبینید، رمز حساب ایمیل و کنترلپنل را از دستگاه امن تغییر دهید، نشستها و کلیدهای برنامه را بازبینی کنید، افزونهها را بهروز و منشأ اسکریپت را حذف کنید. فقط تغییر رمز کافی نیست اگر فایل مخرب یا آسیبپذیری همچنان فعال باشد.
کنترل منابع و ارسال ناخواسته
افزایش ناگهانی پردازه، CPU یا I/O میتواند همراه یک اسکریپت آلوده باشد، اما هر مصرف بالایی به معنی Spam نیست. نمودارها را با زمان ارسال مقایسه کنید. برای شناخت شاخصها، مقاله محدودیت منابع هاست لینوکس کمک میکند تفاوت CPU، RAM، I/O، EP و inode را درست تفسیر کنید.
گام ۷: محتوا و مخاطب را بازبینی کنید
لینکها را با دامنه نهایی بررسی کنید، HTML را سالم نگه دارید، نسخه متنی مناسب بسازید و هویت کسبوکار را روشن کنید. به کاربرانی که رضایت ندادهاند پیام بازاریابی نفرستید. لغو اشتراک را پنهان نکنید و پس از لغو دوباره ارسال نکنید. اگر فقط یک قالب مشکل دارد، تفاوت آن را با قالب سالم در لینک، فرستنده، موضوع، اندازه و HTML مقایسه کنید.
گام ۸: تغییر را یکییکی انجام دهید و دوباره اندازه بگیرید
اگر همزمان SPF، افزونه SMTP، From، قالب و IP را عوض کنید، نمیفهمید کدام تغییر اثر داشته است. ابتدا خطای قطعی را اصلاح کنید، زمان انتشار DNS را در نظر بگیرید و سپس تست کنترلشده تکرار کنید. نتیجه را با هدر جدید ثبت کنید. این پرونده کوچک در صورت نیاز به پشتیبانی، زمان رفتوبرگشت را بهشدت کم میکند.
سناریوهای کاربردی و تصمیم درست
سناریو اول: ایمیل وبمیل میرسد، فرم سایت Spam میشود
این الگو معمولاً ارزش مقایسه مسیرها را دارد. هدر دو پیام را کنار هم بگذارید: آیا فرم از PHP mail و وبمیل از SMTP حساب استفاده میکند؟ آیا From فرم آدرس بازدیدکننده است و دامنهای خارج از کنترل شما را جعل میکند؟ آیا DKIM فقط روی یکی وجود دارد؟ راهحل رایج این است که From را روی دامنه خود بگذارید، Reply-To را برای پاسخ به کاربر تنظیم کنید و ارسال برنامه را از مسیر احرازشده انجام دهید؛ اما نتیجه باید با هدر تأیید شود.
سناریو دوم: پس از افزودن سرویس خبرنامه، SPF خطا میدهد
ابتدا ببینید سرویس از چه Envelope From و DKIM استفاده میکند. رکورد رسمی سرویس را با SPF فعلی ادغام کنید، نه اینکه رکورد دوم بسازید. تعداد جستوجوها و سرویسهای قدیمی را بررسی کنید. بهتر است خبرنامه هویت و مسیر مستقل و قابلمدیریت داشته باشد تا پیامهای تراکنشی سایت تحتتأثیر رفتار بازاریابی قرار نگیرند.
سناریو سوم: SPF و DKIM Pass، اما DMARC Fail
این نشانه کلاسیک ناهمترازی است. دامنه From را با دامنه SPF و d= امضای DKIM مقایسه کنید. ممکن است هر دو سازوکار برای دامنههای سرویسدهنده Pass باشند، ولی هیچکدام با دامنه برند شما همتراز نباشند. در پنل سرویس ثالث، قابلیت احراز هویت دامنه سفارشی یا Return-Path سفارشی را مطابق مستندات رسمی همان سرویس تنظیم کنید.
سناریو چهارم: فقط یک گیرنده خاص پیام را رد میکند
این وضعیت میتواند به سیاست همان سازمان، فیلتر محلی، بلوک IP، قالب یا محدودیت نرخ مربوط باشد. کد SMTP همان گیرنده را بخوانید و با پیام موفق به مقصد دیگر مقایسه کنید. از گیرنده نخواهید بدون دلیل دامنه را Allowlist کند؛ ابتدا احراز هویت، هویت و رفتار فرستنده را اصلاح کنید. Allowlist سازمانی راهحل ریشهای برای ارسال عمومی نیست.
چکلیست خرید هاست لینوکس برای سایتهایی که ایمیل مهم دارند
اگر ایمیل بازیابی رمز، سفارش و اعلانهای سایت برای کسبوکار شما حیاتی است، انتخاب سرویس را فقط با فضای دیسک و تعداد دامنه انجام ندهید. صفحه هاست لینوکس مقصد بررسی سرویس است و برای مخاطبانی که نزدیکی میزبانی داخل کشور برای پروژهشان مهم است، صفحه هاست لینوکس ایران نیز قابلبررسی است. قبل از خرید، نیاز خود را با پرسشهای زیر روشن کنید و قابلیت هر پلن را از صفحه رسمی یا پشتیبانی تأیید بگیرید.
- آیا کنترلپنل وضعیت SPF، DKIM و مشکلات DNS ایمیل را نشان میدهد؟
- آیا گزارش تحویل یا لاگ قابلاستفاده برای خطاهای SMTP در اختیار کاربر است؟
- برای PTR و مشکل IP خروجی، مسیر مشخص پشتیبانی وجود دارد؟
- سیاست محدودسازی ارسال و واکنش به حساب آلوده چیست؟
- آیا میتوان برنامه سایت را از SMTP احرازشده تنظیم کرد؟
- آیا بکاپ و بازیابی صندوق ایمیل مطابق نیاز شما تعریف شده است؟
- اگر سرویس ثالث دارید، تنظیم DNS آن در دامنه قابلمدیریت است؟
- مرز مسئولیت هاست، DNS، برنامه سایت و سرویس ایمیل روشن است؟
| نیاز شما | پرسش پیش از خرید | مدرک پس از راهاندازی |
|---|---|---|
| ایمیل تراکنشی سایت | مسیر SMTP و محدودیت ارسال چگونه است؟ | هدر یک پیام واقعی و لاگ تحویل |
| چند سرویس ارسال | DNS دامنه و رکوردهای TXT چگونه مدیریت میشوند؟ | فهرست یکپارچه SPF و کلیدهای DKIM |
| عیبیابی سریع | چه دادهای در گزارش تحویل دیده میشود؟ | کد SMTP، زمان و Message-ID |
| امنیت حساب | سیاست مقابله با ارسال ناخواسته چیست؟ | گزارش ورود، محدودیت و فرایند واکنش |
| ارسال انبوه مجاز | آیا این کار روی هاست مناسب است یا سرویس تخصصی لازم است؟ | معماری جدا برای خبرنامه و تراکنش |
چه زمانی تغییر هاست منطقی است و چه زمانی نیست؟
اگر مشکل از رکورد SPF ناقص، From جعلی در فرم، فهرست آلوده یا سرویس ثالث ناهمتراز باشد، انتقال هاست بدون اصلاح علت فقط آدرس مشکل را عوض میکند. تغییر سرویس زمانی منطقیتر است که شواهد تکرارشونده از نبود ابزار عیبیابی، پاسخگویی ناکافی به سوءاستفاده، مشکل پایدار مسیر خروجی یا ناسازگاری نیاز فنی با سرویس داشته باشید. تصمیم را با چند پیام، چند مقصد و هدرهای ثبتشده بگیرید.
همچنین بین «میزبانی وب» و «زیرساخت ارسال انبوه ایمیل» تفاوت بگذارید. هاست وب برای اعلانهای متعارف سایت میتواند مناسب باشد، اما کمپین بزرگ بازاریابی به مدیریت رضایت، برگشت، شکایت، لغو اشتراک، نرخ و اعتبار در سطح تخصصی نیاز دارد. پیش از خرید حجم موردانتظار، نوع پیام و تعداد گیرنده را صادقانه اعلام کنید تا معماری مناسب انتخاب شود.
اشتباههای خطرناک هنگام رفع Spam
- ساخت چند رکورد SPF بهجای یک سیاست معتبر.
- قرار دادن کلید خصوصی DKIM در DNS یا تیکت عمومی.
- رفتن مستقیم به p=reject بدون مشاهده گزارش و شناسایی همه فرستندگان.
- جعل From سرویسهای عمومی در فرم تماس.
- ارسال مکرر تست پس از هر خطا بدون خواندن پاسخ SMTP.
- تغییر IP بدون حذف اسکریپت آلوده یا حساب افشاشده.
- خرید فهرست ایمیل یا پنهان کردن لغو اشتراک.
- فرض اینکه Pass شدن احراز هویت معادل تضمین Inbox است.
- کپی رکورد DNS از دامنهای دیگر بدون مستندات ارائهدهنده.
- حذف فوری selector قدیمی DKIM در زمان چرخش کلید.
منابع فنی معتبر برای بررسی بیشتر
برای الزامات جاری گیرندگان، صفحه رسمی راهنمای فرستندگان Gmail را بررسی کنید. برای رابط و محدودیتهای ابزار Email Deliverability، مستندات رسمی cPanel Email Deliverability مرجع مناسبی است. تعریفهای فنی نیز در RFC 7208 برای SPF، RFC 6376 برای DKIM و RFC 7489 برای DMARC آمدهاند. هنگام اجرا، مستندات سرویس ارسال و DNS خودتان نیز مرجع لازم است.
جمعبندی و اقدام بعدی
رفع اسپم ایمیل هاست لینوکس با حدس زدن یک رکورد یا تعویض فوری سرویس انجام نمیشود. یک پیام واقعی را انتخاب کنید، مسیر و هدر را ثبت کنید، دامنههای SPF و DKIM را با From برای DMARC تطبیق دهید، PTR و DNS را بسنجید، خطای SMTP را بخوانید و سپس اعتبار، محتوا و رفتار ارسال را بررسی کنید. تغییرها را یکییکی انجام دهید و هر نتیجه را با هدر تازه تأیید کنید.
اگر برای وبسایت خود به میزبانی لینوکسی نیاز دارید، مشخصات و شرایط روز را در صفحه خرید هاست لینوکس وطن هاست بررسی کنید. پیش از انتخاب، نوع سایت، حجم تقریبی ایمیل، سرویسهای ثالث و اهمیت پیامهای تراکنشی را با پشتیبانی در میان بگذارید تا پلن و مسیر ارسال بر اساس نیاز واقعی ارزیابی شود؛ هیچ تصمیمی را صرفاً بر پایه وعده «Inbox تضمینی» نگیرید.
پرونده فنی مناسب برای ارسال به پشتیبانی
پشتیبانی وقتی میتواند سریعتر کمک کند که بهجای توضیح کلی، یک پرونده بازتولیدپذیر دریافت کند. نام دامنه، آدرس فرستنده، آدرس گیرنده با بخش محلی پوشاندهشده، زمان دقیق ارسال با منطقه زمانی، موضوع پیام، Message-ID، کد SMTP یا هدر کامل و مسیر ارسال را در یک درخواست جمع کنید. مشخص کنید پیام از وبمیل، نرمافزار دسکتاپ، وردپرس، فروشگاه یا اسکریپت سفارشی آمده است. اگر تنظیمی را تغییر دادهاید، مقدار قبلی، مقدار جدید و زمان تغییر را بنویسید.
رمز عبور، کلید خصوصی DKIM، توکن API و محتوای محرمانه را در تیکت قرار ندهید. برای نمایش مشکل DNS، مقدار عمومی رکورد و نتیجه ابزار بررسی کافی است. اگر پیام دارای اطلاعات مشتری است، نمونهای غیرحساس تولید کنید که همان مسیر فنی را طی کند. هدف این است که تیم پشتیبانی بتواند شناسه پیام را در لاگ پیدا کند و نتیجه ثبتشده در مقصد را با آن تطبیق دهد، نه اینکه به حساب شخصی شما وارد شود.
حداقل داده لازم برای چهار نوع مشکل
| نوع مشکل | داده ضروری | داده تکمیلی |
|---|---|---|
| رد کامل پیام | کد 5xx، متن پاسخ، زمان و گیرنده | Message-ID و IP خروجی |
| تأخیر طولانی | کدهای 4xx و زمان تلاشها | خطوط Received و زمان پذیرش نهایی |
| قرارگیری در Spam | هدر کامل پیام پذیرفتهشده | مقایسه با یک پیام سالم از همان مسیر |
| شکست احراز هویت | Authentication-Results و رکورد DNS فعلی | From، Return-Path، d= و selector |
چگونه نتیجه اصلاح را پایدار نگه داریم؟
بعد از رفع خطا، مستند کوتاهی از معماری ارسال بسازید و آن را با تغییر هر سرویس بهروز کنید. رکوردهای SPF، selectorهای DKIM، سیاست DMARC، دامنههای From، سرویسهای SMTP، مالک هر سامانه و تاریخ بازبینی را ثبت کنید. برای انقضای قرارداد سرویس ثالث یا چرخش کلید یادآور داخلی داشته باشید. گزارشهای DMARC، خطاهای تحویل و جهش حجم را دورهای بررسی کنید. این کار باعث میشود مشکل بعدی پیش از شکایت گسترده کاربران دیده شود.
فرمهای سایت را نیز پس از بهروزرسانی افزونه، تغییر DNS، مهاجرت دامنه یا تعویض SMTP دوباره آزمایش کنید. یک تست باید فقط «پیام ارسال شد» را نسنجد؛ رسیدن پیام، نتیجه احراز هویت، From و Reply-To، لینکها و زمان تحویل را هم کنترل کند. برای پیامهای حیاتی مانند بازیابی رمز و تأیید سفارش، مانیتورینگ کاربردی و مسیر جایگزین اطلاعرسانی در نظر بگیرید، اما از ارسال تکراری و مزاحم به کاربر پرهیز کنید.
معیار موفقیت واقعی چیست؟
موفقیت فقط Pass شدن سه برچسب نیست. باید درصد خطای دائمی و موقت کاهش یابد، شکایت کنترل شود، پیامهای موردانتظار در زمان مناسب برسند و منابع ناشناخته در گزارش DMARC دیده نشوند. تغییر را روی چند مقصد و در بازهای معقول بسنجید. یک تست موفق یا ناموفق بهتنهایی نماینده کل سیستم نیست. در عین حال، برای پنهان کردن مشکل پشت میانگینها نیز تلاش نکنید؛ پیام بازیابی رمز که دیر میرسد حتی با نرخ تحویل کلی بالا، مسئله تجاری واقعی است.
دیدگاهها
در حال دریافت دیدگاهها…