امنیت ربات تلگرام روی هاست؛ حفاظت Bot Token و Webhook با secret_token
راهنمای حفاظت از توکن ربات تلگرام، اعتبارسنجی درخواستهای وبهوک و واکنش به افشای توکن.
امنیت ربات تلگرام روی هاست فقط با HTTPS یا مخفیکردن آدرس Webhook تأمین نمیشود. اگر Bot Token داخل کد، مخزن Git، فایل قابلدانلود یا لاگ ذخیره شده باشد، هر فردی که آن را به دست آورد میتواند از هویت ربات برای فراخوانی Bot API استفاده کند. از طرف دیگر، اگر Webhook بدون اعتبارسنجی درخواستها در دسترس باشد، مهاجم میتواند بار جعلی به برنامه بفرستد، پردازشهای پرهزینه را فعال کند یا منطق ربات را با ورودیهای دستکاریشده آزمایش کند. راه درست، دفاع لایهای است: نگهداری امن Token، استفاده از secret_token، بررسی هدر رسمی، حداقلسازی Updateها، لاگگذاری بدون Secret و داشتن برنامه روشن برای ابطال و چرخش اعتبارنامه.
این راهنما از مرحله طراحی تا واکنش به حادثه را پوشش میدهد و برای رباتهای Python، Node.js، PHP یا Laravel قابلتطبیق است. مثالها عمداً از Token واقعی استفاده نمیکنند. اگر هنوز ربات را روی سرویس میزبانی مستقر نکردهاید، ابتدا راهنمای راهاندازی ربات تلگرام روی هاست را بخوانید و سپس کنترلهای امنیتی این مقاله را اجرا کنید.
فهرست مطالب
- پاسخ سریع و معماری امن
- مدل تهدید ربات تلگرام
- نگهداری امن Bot Token
- امنیت Webhook با secret_token
- محدودسازی Updateها و پردازش
- لاگ امن و مانیتورینگ
- الگوهای امن در Python، Node.js و Laravel
- واکنش به افشای Token
- چکلیست انتخاب هاست ربات تلگرام
- سؤالات متداول
پاسخ سریع: برای امنیت ربات تلگرام روی هاست چه کنیم؟
Bot Token را مانند رمز عبور اصلی ربات در نظر بگیرید: آن را داخل کد، فایل عمومی، پیام گروهی یا لاگ قرار ندهید؛ دسترسی فایل و متغیرهای اجرا را محدود کنید؛ Token محیط توسعه و تولید را جدا نگه دارید؛ و اگر احتمال افشا وجود دارد، Token را فوراً از طریق BotFather باطل و جایگزین کنید. برای Webhook، هنگام فراخوانی setWebhook یک secret_token تصادفی تعیین کنید و در سرور مقدار هدر X-Telegram-Bot-Api-Secret-Token را پیش از خواندن و پردازش کامل بدنه با مقدار مورد انتظار مقایسه کنید.
همزمان، allowed_updates را به انواع واقعاً موردنیاز محدود کنید، اندازه و زمان پردازش درخواست را کنترل کنید، عملیات سنگین را از پاسخ Webhook جدا سازید و هیچ Secret یا URL حاوی Token را در لاگ ننویسید. این اقدامات احتمال سوءاستفاده را صفر نمیکنند، اما سطح حمله را کاهش میدهند و زمان تشخیص و مهار حادثه را کوتاه میکنند.
| دارایی یا مسیر | خطر اصلی | کنترل پایه | نشانه قابلپایش |
|---|---|---|---|
| Bot Token | کنترل غیرمجاز ربات | Secret جدا از کد، دسترسی محدود، قابلیت ابطال | فراخوانی ناشناخته یا تغییر Webhook |
| Webhook | درخواست جعلی و مصرف منابع | HTTPS، secret_token و بررسی هدر | افزایش 401/403، IP یا الگوی غیرعادی |
| Updateها | پردازش داده غیرضروری | allowed_updates و اعتبارسنجی ساختار | نوع Update ناشناخته یا نرخ غیرعادی |
| لاگ | افشای Token و داده کاربر | ماسککردن، حداقلسازی و دسترسی محدود | وجود الگوی Token در خروجی |
| مخزن و بکاپ | ماندگاری Secret حذفشده | اسکن Secret و چرخش پس از افشا | هشدار مخزن یا فایل تاریخی |
حذف Token از آخرین نسخه کد، حادثه را تمام نمیکند؛ اعتبارنامه افشاشده باید باطل و چرخانده شود، چون ممکن است در تاریخچه Git، لاگ، کش یا نسخههای بکاپ باقی مانده باشد.
مدل تهدید ربات تلگرام؛ دقیقاً از چه چیزی محافظت میکنیم؟
پیش از افزودن ابزار امنیتی، داراییها و مسیر داده را رسم کنید. کاربر پیام میفرستد، Telegram یک Update تولید میکند، درخواست HTTPS به Webhook شما میرسد، برنامه Update را اعتبارسنجی میکند و شاید با دیتابیس، فایل، صف یا APIهای دیگر ارتباط بگیرد. برنامه نیز با Bot Token به Bot API درخواست میفرستد. در هر مرحله، داده ورودی، Secret، مجوز و منبع محاسباتی وجود دارد.
تفاوت Bot Token و Webhook secret_token
Bot Token اعتبارنامهای است که ربات با آن Bot API را فراخوانی میکند؛ دارنده Token میتواند در محدوده قابلیتهای ربات درخواست ارسال کند. secret_token یک مقدار جداست که هنگام ثبت Webhook تعیین میشود و Telegram آن را در هدر هر درخواست Webhook میفرستد تا برنامه شما بتواند درخواست را با مقدار مورد انتظار تطبیق دهد. این دو جای هم را نمیگیرند. استفاده از Bot Token بهعنوان Webhook Secret، دامنه افشای یک مقدار را بزرگتر میکند و جداسازی مسئولیتها را از بین میبرد.
چه مهاجمی را در نظر میگیریم؟
مهاجم همیشه فردی با دسترسی سرور نیست. ممکن است خزندهای باشد که Secret را در مخزن عمومی پیدا میکند، کاربری که ورودی غیرمنتظره میفرستد، اسکریپتی که endpoint عمومی را با درخواست جعلی آزمایش میکند، همکار سابقی که هنوز به محیط تولید دسترسی دارد یا افزونهای که URL کامل درخواست را لاگ میکند. همچنین خطای انسانی مانند ارسال اسکرینشات پنل یا کپیکردن Token در تیکت عمومی یک سناریوی واقعی است.
داراییهای ثانویه را فراموش نکنید
ربات ممکن است به دیتابیس مشتری، فایلهای کاربران، درگاه پرداخت، پنل مدیریت، کلید API سرویس ثالث یا کانالها دسترسی داشته باشد. افشای Bot Token الزاماً دسترسی مستقیم به همه این منابع نمیدهد، اما میتواند مسیر سوءاستفاده از منطق برنامه را باز کند. هر Secret باید مجوز حداقلی، مالک مشخص و مسیر ابطال مستقل داشته باشد.
Webhook امن جای اعتبارسنجی ورودی را نمیگیرد
حتی اگر هدر Secret درست باشد، داده Update را معتبر اما غیرخطرناک فرض نکنید. نوع داده، طول متن، شناسهها، فایل، callback data و مقادیر فرمان باید اعتبارسنجی شوند. مجوز کاربر و مدیر را از روی شناسههای مورداعتماد بسنجید، نه نام کاربری یا متن پیام. کوئری دیتابیس، مسیر فایل و فرمان سیستمعامل نباید با الحاق مستقیم داده Update ساخته شوند.

Bot Token را کجا و چگونه نگهداری کنیم؟
هیچ محل ذخیرهای بهتنهایی «کاملاً امن» نیست. هدف این است که Secret از کد و خروجی عمومی جدا، دسترسی آن حداقلی، تغییر آن ممکن و استفادهاش قابلپایش باشد. در محیط میزبانی، گزینه مناسب به امکانات واقعی پنل و روش اجرای برنامه بستگی دارد: متغیر محیطی تزریقشده در زمان اجرا، فایل پیکربندی خارج از مسیر عمومی با مجوز محدود، یا Secret Manager. قابلیت هر سرویس را باید از صفحه محصول یا پشتیبانی همان سرویس تأیید کرد.
چرا قرار دادن Token در کد خطرناک است؟
کد معمولاً کپی، فشرده، بکاپ، ارسال و نسخهبندی میشود. اگر Token در آن باشد، هر نسخه یک کپی از اعتبارنامه دارد. حتی مخزن خصوصی نیز میتواند با خطای دسترسی، حساب آلوده یا خروجی CI افشا شود. جداکردن Secret از کد باعث میشود همان بسته برنامه بین محیطها جابهجا شود، بدون اینکه Token تولید داخل آن باشد.
متغیر محیطی؛ مفید اما نه جادویی
متغیر محیطی از hardcode کردن بهتر است، اما ممکن است برای پردازههای همسطح، ابزارهای خطایابی یا dumpها قابلمشاهده باشد. مقدار را در فایل قابلدسترسی وب تعریف نکنید و دستورهایی که محیط را چاپ میکنند در تولید اجرا نکنید. اگر از فایل .env استفاده میشود، باید از مخزن و مسیر عمومی خارج باشد یا دسترسی آن بهشدت محدود شود؛ همچنین در بکاپ و بسته استقرار بهصورت ناخواسته منتشر نشود.
نمونه نامگذاری امن و قابلچرخش
TELEGRAM_BOT_TOKEN=REPLACE_AT_RUNTIME
TELEGRAM_WEBHOOK_SECRET=GENERATE_SEPARATELY
APP_ENV=production
نام متغیرها محرمانه نیست؛ مقدار آنها محرمانه است. مقدار نمونه را داخل مستندات و فایل .env.example قرار دهید، نه Token واقعی. برنامه باید در نبود متغیر ضروری با خطای کنترلشده متوقف شود، اما متن خطا نباید مقدار Secret را چاپ کند.
مجوز فایل و کاربر اجرا
فایل Secret فقط باید برای کاربر اجرای برنامه قابلخواندن باشد. اجرای ربات با کاربر مشترک و دسترسی گسترده، اثر نشت را بیشتر میکند. اگر چند پروژه روی یک حساب هستند، امکان جداسازی واقعی را بررسی کنید. مجوز عددی را بدون شناخت مالک و گروه کپی نکنید؛ ابتدا کاربر اجرای پردازه و مسیر واقعی فایل را مشخص کنید.
Secret در توسعه و تولید باید جدا باشد
توسعهدهنده نباید برای تست محلی به Token تولید نیاز داشته باشد. یک ربات آزمایشی یا Token جدا، دامنه حادثه را محدود میکند. دسترسی تولید را فقط به افرادی بدهید که برای استقرار یا پاسخ به حادثه نیاز دارند و پس از تغییر نقش افراد، دسترسی را بازبینی کنید.
قانون ساده برای تیم کوچک
اگر نمیتوانید پاسخ دهید «چه کسی، چرا و از کجا به Token تولید دسترسی دارد»، مدل دسترسی هنوز آماده نیست. مالک Secret، تاریخ ایجاد، محل تزریق، روش ابطال و مسئول چرخش را در سندی بدون درج مقدار Token ثبت کنید.
از Secret در URL پرهیز کنید
URLها ممکن است در access log، تاریخچه مرورگر، ابزار تحلیل، گزارش خطا، Referer یا پراکسی ثبت شوند. مستندات قدیمی گاهی مسیر مخفی را پیشنهاد میکنند، اما secret_token و هدر اختصاصی امکان جداسازی بهتری میدهند. اگر مسیر تصادفی نیز دارید، آن را تنها لایه امنیتی ندانید و Bot Token را داخل URL Webhook قرار ندهید.

امنیت Webhook با secret_token و هدر رسمی تلگرام
در Bot API میتوان هنگام setWebhook پارامتر secret_token تعیین کرد. Telegram در هر درخواست Webhook این مقدار را در هدر X-Telegram-Bot-Api-Secret-Token میفرستد. طبق مستندات رسمی، طول مقدار بین ۱ تا ۲۵۶ کاراکتر است و فقط حروف انگلیسی، عدد، زیرخط و خط تیره پذیرفته میشود. مقدار باید تصادفی، جدا از Bot Token و خارج از کد نگهداری شود.
ثبت Webhook بدون افشای Token در لاگ
فراخوانی Bot API معمولاً Token را در مسیر URL خود دارد. اگر دستور کامل shell، خطا یا request URL در لاگ ثبت شود، Token افشا میشود. درخواست ثبت Webhook را از محیط امن اجرا کنید، تاریخچه shell را مدیریت کنید و در ابزار مانیتورینگ URL را ماسک نمایید. پاسخ API را بررسی کنید، سپس با متدهای رسمی وضعیت Webhook را بدون انتشار Secret کنترل کنید.
ترتیب درست پردازش درخواست Webhook
- فقط HTTPS و متد موردانتظار را بپذیرید.
- هدر Secret را دریافت کنید و نبود آن را رد کنید.
- مقدار را با روش مقایسه امن با مقدار موردانتظار بسنجید.
- نوع محتوا و اندازه بدنه را کنترل کنید.
- JSON را با مدیریت خطا parse کنید.
- ساختار Update و نوع مجاز را اعتبارسنجی کنید.
- کار سبک را انجام یا Update را وارد صف کنید.
- پاسخ 2xx را سریع برگردانید و خطا را بدون داده محرمانه ثبت کنید.
تلگرام برای پاسخ غیر 2xx تلاش مجدد انجام میدهد؛ بنابراین پردازش کند یا خطای تکرارشونده میتواند صف و بار را بیشتر کند. عملیات طولانی مانند تبدیل فایل، فراخوانی چند API یا گزارشگیری سنگین را از مسیر پاسخ اولیه جدا کنید. البته صف نیز باید احراز دسترسی، محدودیت ظرفیت و مدیریت تکرار داشته باشد.
مقایسه Secret باید قبل از منطق کسبوکار باشد
اگر برنامه ابتدا JSON را کامل پردازش، فایل دانلود یا کوئری سنگین اجرا کند و بعد هدر را بسنجد، مهاجم بدون Secret نیز میتواند منابع مصرف کند. کنترلهای ارزان را در ابتدای مسیر قرار دهید. پاسخ خطای عمومی بدهید و جزئیات مقدار موردانتظار یا دلیل دقیق تطبیقنداشتن را به درخواستکننده نشان ندهید.
مقایسه ثابتزمان و محدودیت آن
برای مقایسه Secret از تابع مناسب فریمورک یا کتابخانه استاندارد استفاده کنید تا تفاوتهای زمانی ساده کاهش یابد. با این حال، مقایسه ثابتزمان جای HTTPS، تصادفیبودن Secret، محدودیت نرخ و نگهداری امن را نمیگیرد. ابتدا طول و نوع ورودی را کنترل کنید و سپس تابع مقایسه مناسب را فراخوانی نمایید.
آیا محدودسازی IP کافی است؟
فهرست IP میتواند یک لایه اضافه باشد، اما نباید تنها کنترل باشد؛ بازهها و معماری سرویس ممکن است تغییر کنند و پراکسی یا CDN نیز IP مشاهدهشده را عوض میکند. اگر از این کنترل استفاده میکنید، منبع رسمی و فرایند بهروزرسانی داشته باشید. هدرهای Forwarded را فقط از پراکسی مورداعتماد قبول کنید، زیرا کاربر مستقیم میتواند هدر جعلی بفرستد.

allowed_updates و حداقلسازی سطح پردازش
پارامتر allowed_updates در setWebhook مشخص میکند ربات چه نوع Updateهایی را دریافت کند. اگر ربات فقط message و callback_query نیاز دارد، دریافت انواع دیگر پیچیدگی و سطح تست را بیدلیل بالا میبرد. این کنترل مجوز امنیتی کامل نیست، اما اصل حداقلگرایی را در ورودی اجرا میکند.
نوع Update را دوباره در برنامه بررسی کنید
تنظیم Telegram تنها لایه بیرونی است. در کد، وجود فیلدهای موردانتظار، نوع داده و محدوده طول را بررسی کنید. Update ناشناخته باید بدون اجرای منطق حساس رد یا نادیده گرفته شود. اگر کتابخانه Bot بهروزرسانی شد و نوع جدیدی اضافه شد، پیش از فعالسازی مسیر آن را مرور کنید.
drop_pending_updates را با احتیاط بهکار ببرید
drop_pending_updates میتواند هنگام ثبت یا حذف Webhook، Updateهای در انتظار را حذف کند. این گزینه برای بازیابی از صف آلوده یا تغییر بزرگ مفید است، اما پیامهای واقعی کاربران را نیز از بین میبرد. قبل از استفاده، اثر تجاری، امکان بازپخش عملیات و وضعیت پردازششدهها را بررسی کنید. انتخاب خودکار آن در هر استقرار میتواند باعث از دست رفتن داده شود.
تکرار Update و idempotency
در سامانههای Webhook باید احتمال تحویل تکراری را در نظر گرفت. عملیات مالی، ثبت سفارش، افزایش اعتبار یا ارسال فایل نباید با یک Update تکراری دوباره اجرا شوند. شناسه Update و شناسه رویداد کسبوکار را با مدت نگهداری مناسب ثبت کنید و عملیات را idempotent طراحی نمایید. تنها تکیه بر حافظه پردازه کافی نیست، چون با restart از بین میرود.
صف، retry و بنبست
برای کارهای پسزمینه تعداد retry، فاصله زمانی، خطاهای قابلتکرار و صف dead-letter تعریف کنید. retry نامحدود روی خطای دائمی منابع را مصرف میکند. payload صف نیز نباید حاوی Bot Token باشد؛ فقط داده حداقلی موردنیاز پردازش را منتقل کنید.
محدودیت نرخ و اندازه درخواست
Webhook معتبر هم میتواند حجم بالایی داشته باشد. محدودیت نرخ را بر اساس ظرفیت واقعی، نوع عملیات و الگوی کاربران تنظیم کنید و از قفلکردن کاربران سالم در burstهای کوتاه پرهیز نمایید. سقف اندازه بدنه، زمان اتصال، زمان پردازش و تعداد عملیات همزمان را تعریف کنید. پاسخ خطا باید کوتاه باشد و اطلاعات داخلی سرور را افشا نکند.
لاگ امن، مانیتورینگ و هشدار
لاگ برای عیبیابی ضروری است، اما یکی از رایجترین محلهای نشت Secret نیز هست. URL کامل Bot API، هدر Secret، متغیر محیطی، بدنه فرم حاوی رمز، dump شیء request و stack trace کنترلنشده میتوانند داده حساس را ثبت کنند. پیش از فعالسازی debug در تولید، خروجی واقعی را روی نمونه غیرحساس بررسی کنید.
چه چیزهایی را ثبت کنیم؟
- زمان، شناسه درخواست و شناسه Update بدون متن حساس؛
- نوع Update و نتیجه اعتبارسنجی؛
- کد پاسخ، مدت پردازش و اندازه بدنه؛
- نتیجه عملیات کسبوکار بدون داده خصوصی؛
- شمارش رد Secret، خطای JSON و محدودیت نرخ؛
- رویداد چرخش Secret و استقرار نسخه جدید، بدون ثبت مقدار.
چه چیزهایی را ثبت نکنیم؟
Bot Token، Webhook Secret، رمز دیتابیس، کلید API، cookie نشست، شماره کارت، فایل خصوصی و متن کامل مکالمه را بهصورت پیشفرض ثبت نکنید. اگر برای خطایابی به نمونه payload نیاز دارید، فیلدهای حساس را حذف و دوره نگهداری را کوتاه کنید. دسترسی لاگ باید از دسترسی عمومی برنامه جدا باشد و دانلود انبوه آن کنترل شود.
ماسککردن باید قبل از خروجی باشد
پس از ارسال لاگ به سرویس ثالث، حذف Secret دشوارتر میشود. فیلتر را در نزدیکترین نقطه به برنامه اعمال کنید. الگوهای شناختهشده Token را شناسایی کنید، اما به regex تنها تکیه نکنید؛ توسعهدهنده باید صریحاً مشخص کند کدام فیلدها Secret هستند و logger اجازه چاپ آنها را نداشته باشد.
هشدارهای مفید و کمنویز
افزایش ناگهانی درخواستهای ردشده، تغییر Webhook، رشد پاسخهای 5xx، تأخیر پردازش، افزایش صف، فراخوانی Bot API خارج از الگو و خطای احراز هویت میتوانند هشدار تولید کنند. آستانه را با خط پایه واقعی تنظیم کنید. هشدار باید مالک و اقدام مشخص داشته باشد؛ اعلان بدون مسئول و دستورالعمل، فقط نویز میسازد.
الگوهای امن در Python، Node.js و Laravel
منطق امنیت مستقل از زبان است: Secret از محیط خوانده میشود، نبود آن مانع شروع سرویس میگردد، هدر قبل از پردازش سنگین مقایسه میشود، ورودی محدود و عملیات حساس idempotent است. نام API فریمورکها متفاوت است؛ مثالهای زیر شبهکدند و باید با نسخه کتابخانه رسمی پروژه تطبیق داده شوند.
نمونه مفهومی Python
expected = read_required_secret("TELEGRAM_WEBHOOK_SECRET")
received = request.headers.get("X-Telegram-Bot-Api-Secret-Token", "")

if not safe_compare(received, expected):
    return response(status=403)

update = parse_limited_json(request)
validate_allowed_update(update)
enqueue_idempotently(update)
return response(status=204)
تابع read_required_secret نباید مقدار را در خطا چاپ کند. parse_limited_json باید سقف اندازه و خطای JSON را مدیریت کند و enqueue_idempotently از اجرای دوباره جلوگیری نماید.
نمونه مفهومی Node.js
const expected = requireSecret("TELEGRAM_WEBHOOK_SECRET");
const received = String(req.get("X-Telegram-Bot-Api-Secret-Token") || "");

if (!safeEqual(received, expected)) {
  return res.sendStatus(403);
}

const update = validateUpdate(req.body);
await acceptOnce(update);
return res.sendStatus(204);
در Node.js ترتیب middleware اهمیت دارد. اگر body parser پیش از محدودیت اندازه روی مسیر عمومی اجرا شود، درخواست بزرگ میتواند منابع مصرف کند. محدودیت را برای مسیر Webhook مشخص و handler خطا را طوری تنظیم کنید که stack و محیط را به کاربر ندهد.
نمونه مفهومی Laravel
$expected = require_secret('TELEGRAM_WEBHOOK_SECRET');
$received = (string) $request->header('X-Telegram-Bot-Api-Secret-Token', '');

abort_unless(safe_equals($expected, $received), 403);
$update = validate_allowed_update($request->json()->all());
dispatch_idempotently($update);

return response('', 204);
فایل تنظیمات cacheشده، queue worker و پردازه وب باید Secret جدید را پس از چرخش دریافت کنند. فقط تغییر فایل بدون restart پردازه بلندمدت ممکن است مقدار قدیمی را نگه دارد. روش restart و cache clear را متناسب با محیط واقعی و بدون downtime ناخواسته اجرا کنید.
خطای رایج: نمایش Secret در صفحه خطا
در محیط تولید debug را خاموش کنید و exception handler را بررسی نمایید. پیامهایی مانند «مقدار دریافتشده X با Y برابر نیست» هر دو Secret را افشا میکنند. در لاگ نیز فقط شناسه رخداد و نوع خطا کافی است؛ مقدارها را چاپ نکنید.
تست امنیت Webhook بدون آسیب به تولید
تستها را ابتدا در محیط جدا و با Token آزمایشی انجام دهید. سپس در تولید فقط تستهای کنترلشده اجرا کنید. درخواست بدون هدر باید رد شود، هدر اشتباه باید رد شود، هدر صحیح با JSON نامعتبر نباید منطق کسبوکار را اجرا کند و Update تکراری نباید عملیات حساس را دوباره انجام دهد. پاسخ و لاگ را بررسی کنید تا Secret در آنها دیده نشود.
| تست | نتیجه موردانتظار | نکته کنترلی |
|---|---|---|
| بدون Secret header | رد سریع 401/403 | بدون parse سنگین |
| Secret اشتباه | رد عمومی | عدم افشای مقدار صحیح |
| JSON خراب | 4xx کنترلشده | بدون stack trace عمومی |
| نوع Update غیرمجاز | نادیدهگیری یا رد امن | بدون اجرای handler حساس |
| Update تکراری | یک اجرای کسبوکار | ثبت idempotency |
| بدنه بزرگ | رد در لایه ورودی | بدون مصرف حافظه غیرعادی |
اگر مشکل شما امنیت نیست و ربات Update دریافت نمیکند، مقاله عیبیابی جوابندادن ربات تلگرام مسیر Webhook، getUpdates، SSL و Pending Updates را جداگانه بررسی میکند. این دو نیت را مخلوط نکنید: عیبیابی دسترسپذیری با اثبات اصالت درخواست یکسان نیست.
اگر Bot Token افشا شد چه کنیم؟
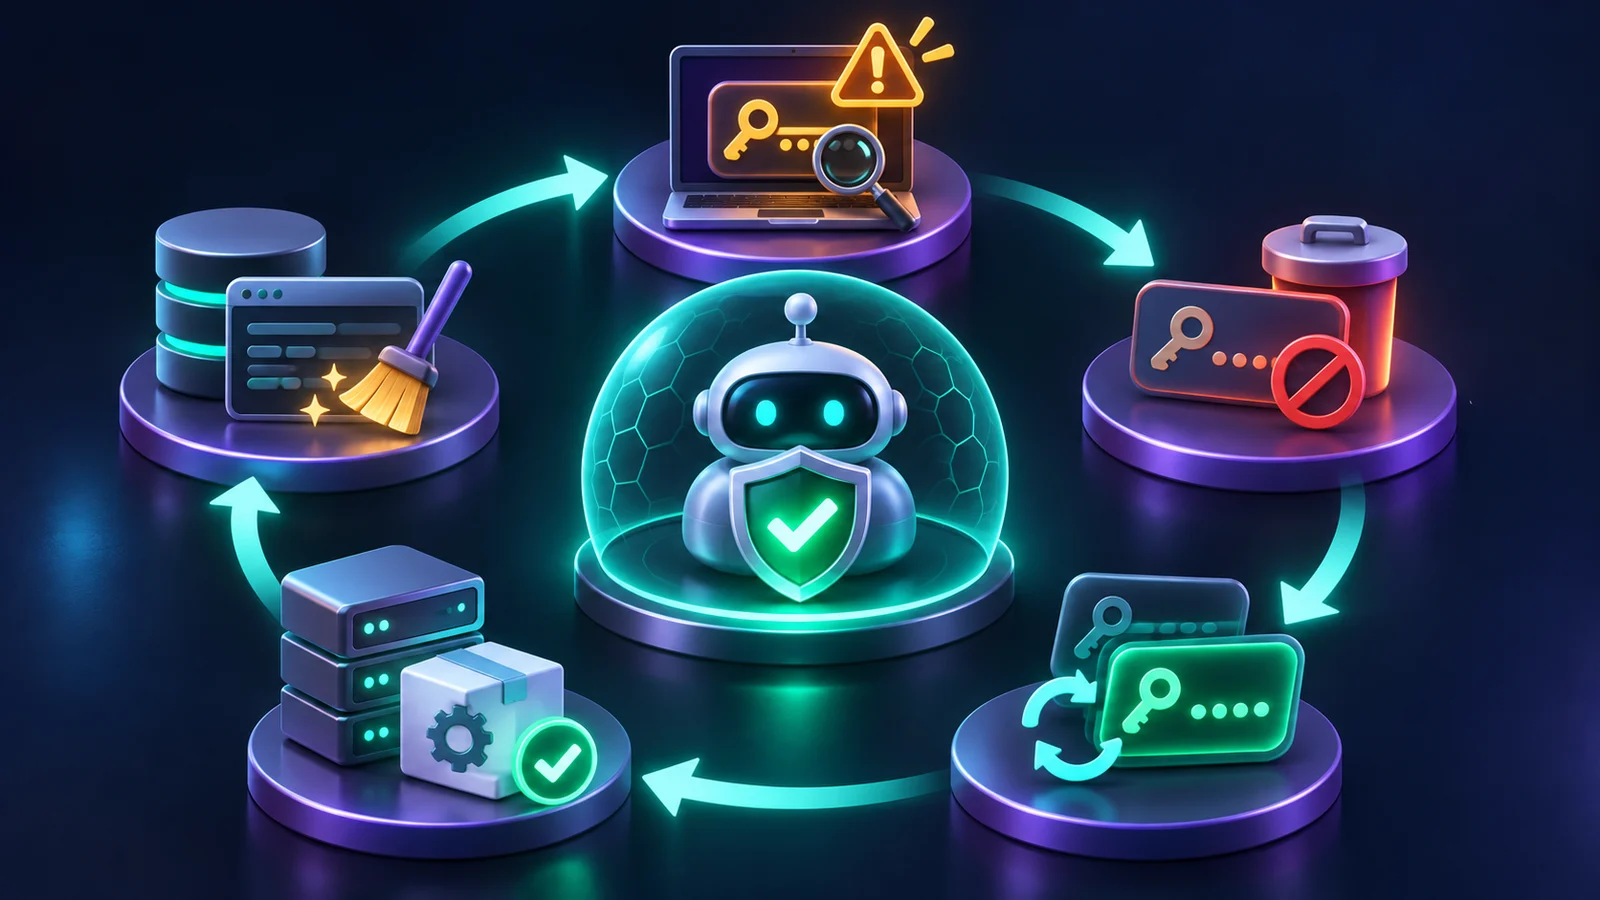
Token افشاشده را «شاید هنوز کسی ندیده» فرض نکنید. زمان، محل افشا، دامنه دسترسی و رفتار غیرعادی را ثبت کنید، اما ابطال را برای تکمیل بررسی به تعویق نیندازید. مستندات رسمی Telegram میگوید Token ربات از طریق BotFather قابل ابطال است. پس از ایجاد Token جدید، همه مصرفکنندگان معتبر باید بهروزرسانی و پردازهها با روش صحیح reload شوند.
مرحله ۱: مهار فوری
- Token افشاشده را از طریق مسیر رسمی باطل کنید.
- Token جدید را در محل امن و جدا از کد قرار دهید.
- Webhook را با Secret جدید یا تأییدشده دوباره ثبت کنید.
- پردازه وب، worker و jobهای زمانبندیشده را بهصورت کنترلشده reload کنید.
- با یک تست محدود، هویت ربات و دریافت Update را بررسی کنید.
مرحله ۲: حذف ردپا بدون تکیه به حذف
Secret را از نسخه فعلی کد، فایلهای استقرار، artifactها، issue، تیکت و لاگ حذف یا ماسک کنید؛ اما بدانید پاککردن، جای ابطال را نمیگیرد. اگر Token در Git commit شده، تاریخچه ممکن است آن را نگه دارد. بازنویسی تاریخچه روی کار همکاران اثر میگذارد و باید برنامهریزی شود. چون Token باطل شده، اولویت امنیتی اصلی مهار شده است؛ سپس پاکسازی برای کاهش افشای ثانویه انجام میشود.
مرحله ۳: بررسی سوءاستفاده
زمان افشا تا ابطال را مشخص کنید. تغییر Webhook، خطاهای غیرعادی، پیامهای ارسالشده، فرمانهای مدیریتی، دسترسی به APIهای متصل، صف و دیتابیس را بررسی کنید. نبود لاگ کافی به معنی نبود سوءاستفاده نیست. اگر ربات داده کاربران را پردازش میکند، دامنه اثر و الزامات اطلاعرسانی سازمانی یا قانونی را با مسئول مربوط بررسی کنید.
چرخش زنجیرهای Secretهای وابسته
اگر Token کنار رمز دیتابیس، کلید پرداخت یا Secretهای دیگر در یک فایل یا لاگ بوده، فقط Bot Token را تغییر ندهید. همه اعتبارنامههای هممکان را در معرض خطر فرض و بر اساس اهمیت چرخش دهید. ترتیب چرخش باید از قطع سرویس ناخواسته جلوگیری کند و استفاده از مقدار قبلی پس از ابطال پایش شود.
تعریف پایان حادثه
حادثه زمانی بسته میشود که Token قبلی باطل، مقدار جدید مستقر، Webhook و پردازهها تأیید، منابع افشا پاکسازی، لاگها بررسی و علت ریشهای اصلاح شده باشد. در پایان، یک اقدام پیشگیرانه مانند secret scanning، بازبینی logger یا جداسازی محیطها ثبت کنید.
اشتباههای رایج امنیت ربات تلگرام
- استفاده از Bot Token بهعنوان secret_token وبهوک؛
- قرار دادن Token در فایل JavaScript سمت مرورگر؛
- ثبت URL کامل Bot API در access log؛
- اعتماد به مسیر مخفی بدون بررسی هدر؛
- پذیرش همه Updateها در حالی که ربات فقط دو نوع نیاز دارد؛
- اجرای کوئری یا فرمان سیستم با داده خام Update؛
- فعالکردن debug تولید و نمایش متغیرهای محیطی؛
- حذف Token از کد بدون ابطال آن؛
- استفاده خودکار از drop_pending_updates در هر deploy؛
- نداشتن idempotency برای پرداخت یا سفارش؛
- اشتراک یک Token تولید بین توسعهدهندگان و محیط تست؛
- قرار دادن Secret در تیکت یا اسکرینشات پنل.
کنترل دسترسی داخل ربات؛ Token امن کافی نیست
ممکن است Webhook و Token کاملاً محافظت شوند، اما یک فرمان مدیریتی بدون مجوز درست همچنان خطر جدی باشد. برای هر عملیات مشخص کنید چه نقشی اجازه اجرا دارد، شناسه قابلاعتماد کاربر یا گفتوگو چیست و آیا تأیید مرحله دوم لازم است. نام نمایشی و username میتوانند تغییر کنند و معیار مناسبی برای مجوز حساس نیستند. فهرست مدیران را از تنظیمات امن بخوانید و تغییر آن را ثبت و بازبینی کنید.
فرمانهای پرخطر را طبقهبندی کنید
حذف داده، تغییر موجودی، ارسال همگانی، خروجیگرفتن از کاربران، تغییر Webhook، مدیریت فایل و اجرای job حساس نباید مانند یک پاسخ ساده پردازش شوند. برای این عملیات محدودیت نقش، تأیید دوباره، سقف نرخ و audit log در نظر بگیرید. اگر فرمان میتواند روی تعداد زیادی کاربر اثر بگذارد، پیشنمایش دامنه عملیات و تأیید صریح مدیر ارزشمند است.
Callback data را داده مورداعتماد فرض نکنید
دکمه تعاملی ممکن است شناسه عملیات یا رکورد را در callback data حمل کند. کاربر مجازبودن عملیات را دوباره در سرور بررسی کنید و صرفاً به اینکه دکمه قبلاً برای او نمایش داده شده تکیه نکنید. شناسه رکورد باید به همان کاربر یا نقش تعلق داشته باشد؛ در غیر این صورت مشکل دسترسی افقی ایجاد میشود. داده callback را کوتاه، نسخهبندیشده و قابلاعتبارسنجی طراحی کنید.
فایل و محتوای ارسالشده توسط کاربر
نام فایل، پسوند و MIME اعلامشده توسط کاربر قابلاعتماد نیست. اندازه را پیش از دانلود در حد ممکن بررسی کنید، سقف زمان و فضای ذخیره داشته باشید، نام تصادفی بسازید و فایل را خارج از مسیر اجرای کد نگه دارید. اگر فایل برای کاربر دیگری نمایش داده میشود، مجوز دسترسی را در هر درخواست کنترل کنید. پردازش تصویر، PDF یا آرشیو را با کتابخانه بهروز و محدودیت منابع انجام دهید.
ارتباط با دیتابیس و سرویسهای ثالث
داده Update را با query پارامتری به دیتابیس بدهید و از ساخت SQL با الحاق رشته پرهیز کنید. حساب دیتابیس ربات فقط مجوزهای لازم را داشته باشد. برای APIهای ثالث timeout، retry محدود و circuit breaker متناسب تعریف کنید. کلیدهای این سرویسها را نیز از Bot Token جدا نگه دارید تا افشای یک Secret به افشای زنجیرهای تبدیل نشود.
امنیت استقرار، وابستگیها و بکاپ
بخش مهمی از امنیت خارج از handler وبهوک است. کتابخانه ربات، فریمورک وب، parserها و ابزارهای فایل باید بهروز و از منبع معتبر نصب شوند. فایل قفل وابستگی را نگه دارید، تغییر نسخه را بازبینی کنید و بسته ناشناختهای را فقط به دلیل یک نمونه کد نصب نکنید. اجرای خودکار install script با دسترسی بالا میتواند محیط را در معرض زنجیره تأمین قرار دهد.
CI/CD نباید Secret را چاپ کند
در pipeline استقرار، حالت verbose، دستور نمایش محیط و artifactهای debug را کنترل کنید. Secret را فقط در مرحلهای که نیاز است تزریق کنید و دسترسی runner را محدود نگه دارید. Pull Requestهای ناشناس نباید به Secret تولید دسترسی داشته باشند. اگر تستی به Telegram نیاز دارد، از Token آزمایشی با دامنه اثر کم استفاده کنید.
Secret scanning پیش از ادغام
اسکن خودکار میتواند الگوهای Token را در commit یا فایل پیدا کند، اما جای بازبینی انسانی نیست. هشدار را بهعنوان احتمال افشای واقعی بررسی کنید و اگر Token معتبر بوده، ابتدا آن را باطل نمایید. افزودن مقدار به allowlist فقط وقتی مناسب است که مطمئن باشید نمونه جعلی و غیرقابلاستفاده است؛ در غیر این صورت هشدارهای آینده پنهان میشوند.
بکاپ میتواند Secret قدیمی را زنده نگه دارد
اگر فایل پیکربندی در بکاپ قرار دارد، Token ابطالشده ممکن است سالها در آرشیو باقی بماند. رمزگذاری بکاپ، محدودیت دسترسی، دوره نگهداری و حذف امن را تعریف کنید. هنگام بازیابی نیز مراقب باشید Secret قدیمی دوباره روی تولید فعال نشود. بهتر است Secret در زمان استقرار تزریق شود تا بکاپ برنامه بدون اعتبارنامه عملیاتی قابلبازیابی باشد.
تفکیک حسابها و پروژهها
اجرای چند ربات با یک کاربر سیستمعامل، یک فایل env یا یک دیتابیس مشترک دامنه حادثه را بزرگ میکند. در حد امکانات سرویس، پردازه، مسیر فایل، دیتابیس و Secret هر پروژه را جدا کنید. اگر جداسازی کامل ممکن نیست، این محدودیت را در تصمیم خرید و ارزیابی ریسک لحاظ کنید و دستکم نامگذاری و دسترسیها را شفاف نگه دارید.
سناریوهای واقعی و تصمیم درست
سناریو اول: Token در تیکت پشتیبانی ارسال شده است
تیکت را خصوصیبودن فرض نکنید. Token را باطل و مقدار جدید ایجاد کنید، سپس از پشتیبانی بخواهید نسخه ثبتشده را مطابق سیاست خود حذف یا ماسک کند. بررسی کنید Token در اعلان ایمیلی تیکت نیز کپی نشده باشد. پس از استقرار مقدار جدید، تست محدود انجام دهید و علت ارسال Token را با یک فرایند اشتراک امن جایگزین کنید.
سناریو دوم: درخواست جعلی به Webhook زیاد شده است
ابتدا مطمئن شوید درخواست فاقد Secret پیش از parse سنگین رد میشود. نرخ، اندازه و timeout را در لایه ورودی محدود کنید؛ لاگ را برای IP و الگو جمع کنید، اما هدرها و بدنه حساس را ذخیره نکنید. تغییر مسیر Webhook میتواند نویز را کم کند ولی درمان اصلی نیست. اگر CDN یا پراکسی دارید، IP واقعی را فقط از منبع مورداعتماد استخراج کنید.
سناریو سوم: پس از deploy ربات با Token قدیمی کار میکند
احتمال دارد worker، process manager یا cache تنظیمات هنوز مقدار قبلی را نگه داشته باشد. همه مصرفکنندگان Secret را فهرست کنید: وب، queue، Cron، script نگهداری و ابزار مانیتورینگ. reload را مطابق محیط انجام دهید و با بررسی رفتار و وضعیت Webhook تأیید کنید. Token قدیمی باید باطل بماند؛ برای بازگشت سرویس آن را دوباره فعال نکنید.
سناریو چهارم: ربات پیام را دوبار پردازش میکند
صرفاً افزایش timeout یا خاموشکردن retry کافی نیست. پاسخ Webhook را سریع کنید و پردازش را idempotent سازید. Update ID و کلید کسبوکار را ثبت کنید، تراکنش دیتابیس را درست ببندید و حالت شکست میان «ثبت» و «اجرای عملیات» را آزمایش کنید. در پرداخت یا سفارش، منبع حقیقت باید دیتابیس یا API معتبر باشد، نه متن پیام.
ممیزی دورهای امنیت ربات
پس از راهاندازی، ماهها بدون بازبینی ربات را رها نکنید. فهرست Secretها، دسترسی اعضا، نسخه وابستگیها، مقصد Webhook، انواع allowed_updates، سیاست لاگ، هشدارها و روش restore را دورهای مرور کنید. هر تغییر بزرگ در منطق، تیم یا زیرساخت باید یک بازبینی کوچک امنیتی ایجاد کند.
- آیا Token تولید فقط نزد افراد و پردازههای ضروری است؟
- آیا secret_token مستقل، تصادفی و قابلچرخش است؟
- آیا handler درخواست بدون هدر را پیش از کار سنگین رد میکند؟
- آیا انواع Update با نیاز فعلی برابرند؟
- آیا logger و monitoring Secret را ماسک میکنند؟
- آیا فرمانهای مدیر مجوز و audit دارند؟
- آیا Update تکراری عملیات را دوباره اجرا نمیکند؟
- آیا بازیابی بکاپ Secret قدیمی را فعال نمیکند؟
- آیا روش ابطال و استقرار Token جدید آزمایش شده است؟
چکلیست خرید هاست ربات تلگرام با نگاه امنیتی
انتخاب میزبانی فقط به اجرای زبان برنامهنویسی محدود نیست. صفحه هاست ربات تلگرام مقصد بررسی محصول است، اما پیش از خرید باید قابلیتهای همان پلن و معماری پروژه را تأیید کنید. این مقاله ادعا نمیکند همه پلنها تمام کنترلهای زیر را دارند؛ فهرست برای پرسش از فروش و پشتیبانی است.
- آیا میتوان Secret را خارج از مسیر عمومی و با دسترسی محدود تعریف کرد؟
- آیا HTTPS معتبر برای Webhook و دامنه یا زیردامنه فراهم است؟
- روش اجرای پردازه، worker و restart کنترلشده چیست؟
- آیا لاگ برنامه قابلدسترسی است و میتوان داده حساس را ماسک کرد؟
- محدودیت CPU، حافظه، پردازه و درخواست همزمان چگونه اعلام میشود؟
- آیا job یا queue موردنیاز پروژه قابلاجراست؟
- نسخههای Python، Node.js یا PHP موردنیاز برنامه چگونه تأیید میشوند؟
- سیاست بکاپ، نگهداری فایل و دسترسی تیم پشتیبانی چیست؟
- در حادثه امنیتی، مسیر تماس و زمان پاسخ چگونه است؟
هاست ربات یا سرور مجازی؟
پاسخ به سطح کنترل، پیچیدگی برنامه و توان مدیریت شما بستگی دارد. میزبانی مدیریتشده میتواند برای ربات سبک و تیمی که نمیخواهد سیستمعامل را مدیریت کند مناسب باشد؛ سرور مجازی کنترل بیشتری میدهد، اما مسئولیت patch، فایروال، سرویسها، مانیتورینگ و بکاپ را نیز افزایش میدهد. مقاله مقایسه هاست ربات تلگرام و سرور مجازی این تصمیم را از نظر فنی و عملیاتی باز میکند.
| نیاز پروژه | پرسش تصمیمگیری | ریسک فراموششده |
|---|---|---|
| Webhook ساده | HTTPS و متغیر محرمانه چگونه تنظیم میشود؟ | Token در فایل عمومی |
| پردازش پسزمینه | worker و صف چگونه پایدار اجرا میشوند؟ | retry نامحدود و اجرای تکراری |
| فایل کاربران | اندازه، نوع و محل ذخیره چگونه محدود میشود؟ | فایل مخرب یا افشای لینک |
| دسترسی مدیریتی | نقش و شناسه مدیر چگونه کنترل میشود؟ | اعتماد به username |
| داده حساس | رمزگذاری، بکاپ و حذف چگونه است؟ | لاگ کامل مکالمه |
منابع رسمی و بهروزرسانیهای فنی
مقادیر و رفتار setWebhook، secret_token، allowed_updates و drop_pending_updates را در مستندات رسمی Telegram Bot API بررسی کنید. راهنمای رسمی ساخت ربات نیز تأکید میکند Token مانند رمز عبور نگهداری و در صورت نیاز از طریق BotFather باطل شود. برای چرخه عمر Secret، اصل حداقل دسترسی، عدم ثبت در لاگ و واکنش به افشا، راهنمای مدیریت Secretهای OWASP مرجع مناسبی است. قبل از اجرا، نسخه کتابخانه و مستندات فریمورک خود را نیز بررسی کنید.
جمعبندی و اقدام بعدی
امنیت ربات تلگرام با پنهانکردن یک URL کامل نمیشود. Bot Token را از کد جدا و دسترسی آن را محدود کنید؛ Webhook Secret مستقل بسازید؛ هدر X-Telegram-Bot-Api-Secret-Token را در ابتدای درخواست بررسی کنید؛ Updateهای غیرضروری را نگیرید؛ ورودی را اعتبارسنجی و عملیات حساس را idempotent کنید؛ و لاگها را از Secret و داده خصوصی پاک نگه دارید. مهمتر از همه، روش ابطال و چرخش را پیش از حادثه تمرین کنید.
اگر قصد استقرار ربات روی یک سرویس میزبانی را دارید، مشخصات فعلی هاست ربات تلگرام وطن هاست را بررسی کنید و پیش از خرید، زبان و نسخه اجرا، روش نگهداری Secret، نیاز به worker یا Cron، حجم Update، فایلهای کاربران و مسیر مانیتورینگ را با پشتیبانی مطرح کنید. انتخاب مناسب باید بر اساس معماری واقعی ربات باشد، نه صرفاً عبارت «اجرای دائمی».
دیدگاهها
در حال دریافت دیدگاهها…